blue team operations
& SOC analysis
Over 119 live security alerts investigated, triaged, and documented — each one mapped to known attacker behaviour and written up with full methodology. 204+ completed lab scenarios covering network forensics, malware analysis, cloud intrusions, and incident response. Everything on this site is real work, publicly linked, and verifiable.

- rankCyberDefenders #2 global · ActiveMQ - LockBit Ransomware
- labFrom SEO Poisoning to Custom RMM and Cobalt Strike — Threat Hunt (Case 1/4)
- labFrom SEO Poisoning to Custom RMM and Cobalt Strike — Incident Response (Case 2/4)
- labFrom SEO Poisoning to Custom RMM and Cobalt Strike — Detection Engineering (Case 3/4)
- labRVTools Intrusion — Malware Analysis (Case 4/4)
- labActiveMQ - LockBit Ransomware 🔒
- labCodeFreeze 2 🔒
- rankCyberDefenders #2 global · Code Freeze 2
- labM365 Mailbox Intrusion — Threat Hunt (Case 1/3)
- labM365 Mailbox Intrusion — Incident Response (Case 2/3)
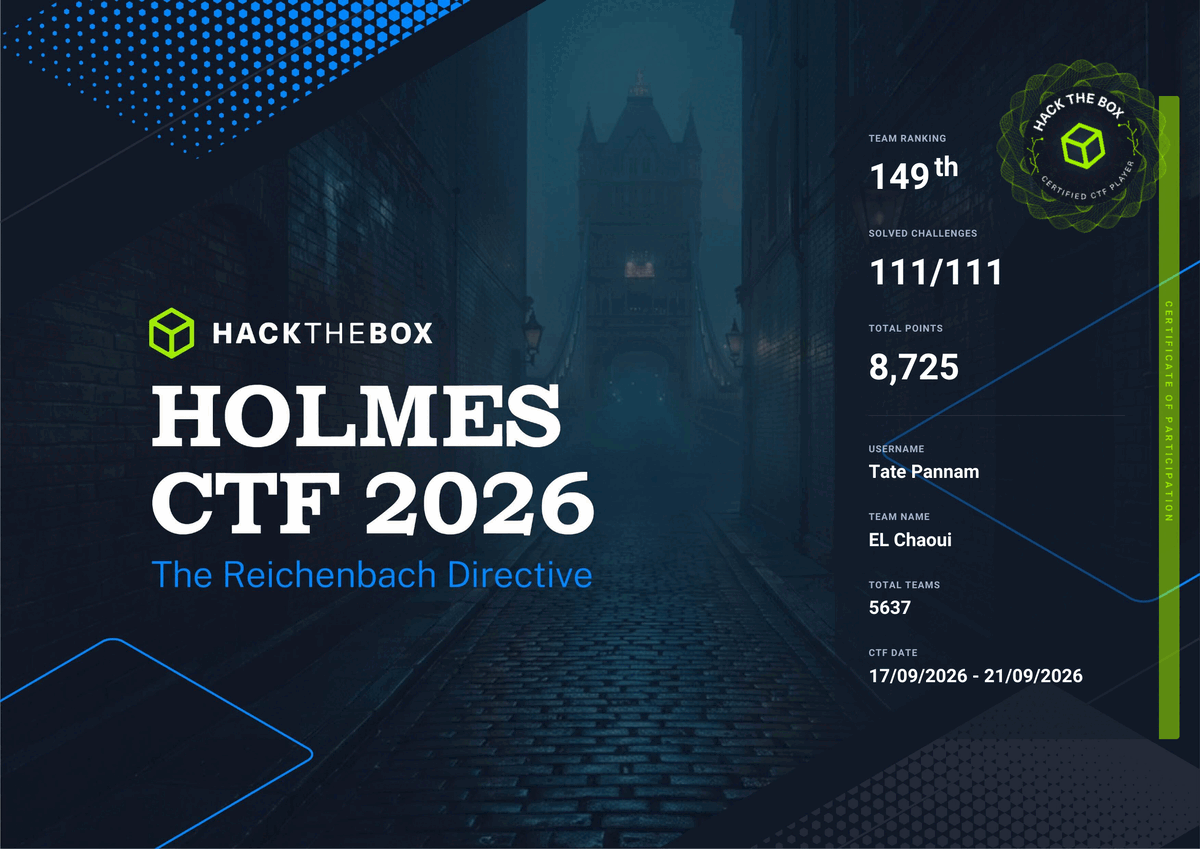
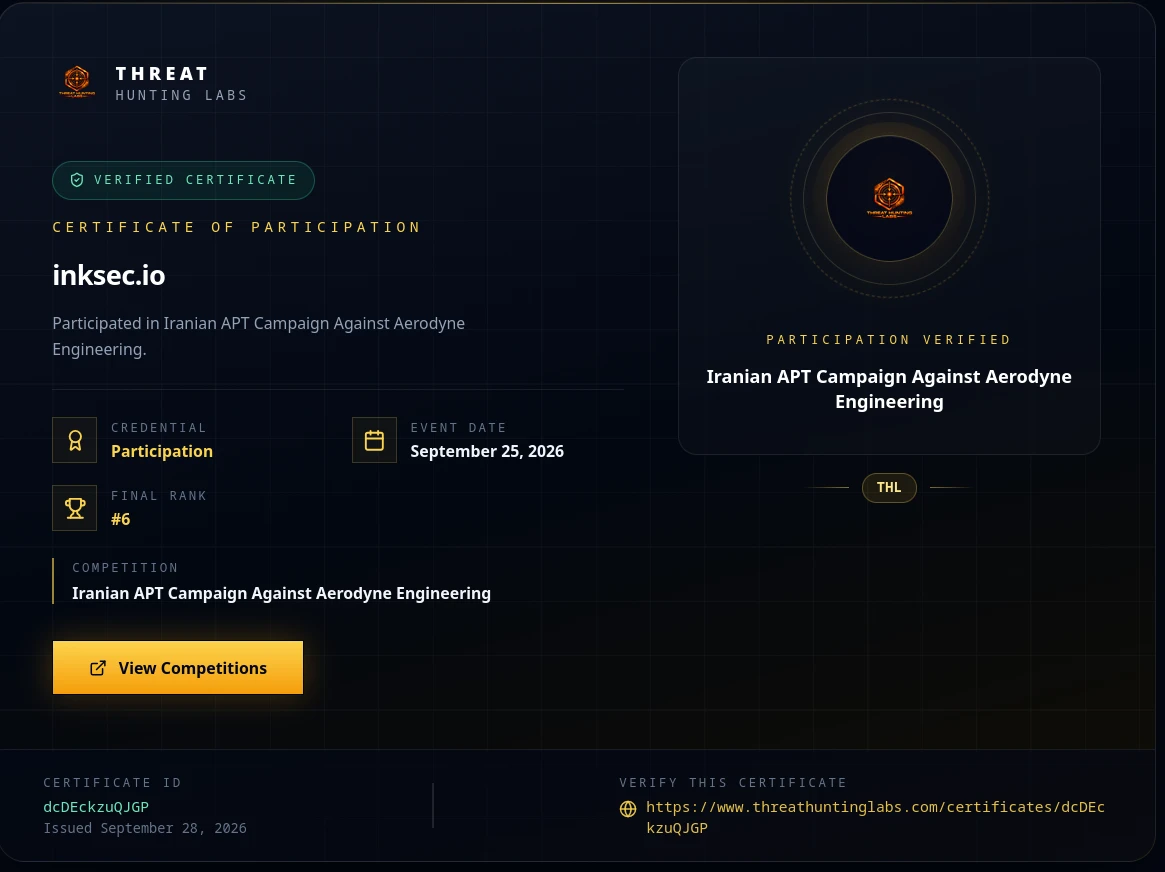

HTB proctored certification exam covering SOC fundamentals, alert triage workflows, SIEM analysis with Splunk & Elastic, threat intelligence & IOC correlation, digital forensics, incident response, phishing analysis, malware detection, and network traffic analysis.

Hands-on certification covering five SOC domains — phishing analysis, digital forensics, threat intelligence, SIEM investigation, and incident response. Passed first attempt.

CyberDefenders certification exam covering SIEM operations, digital forensics, incident response, threat intelligence, and network/endpoint/email security across realistic SOC investigation scenarios.
Richard Davis's (13Cubed) deep-dive Windows endpoint forensics certification — NTFS artefact internals, registry and event log analysis, execution and persistence evidence, and full triage-image reconstruction. Passed at Gold tier.
Richard Davis's (13Cubed) deep-dive Windows memory forensics certification — process, DLL, and handle analysis across Volatility 2/3 and MemProcFS, Volshell scripting, code injection technique identification, and an introduction to WinDbg. Builds directly on Investigating Windows Endpoints. Passed at Gold tier.
Richard Davis's (13Cubed) macOS endpoint forensics certification — unified log analysis, APFS/HFS+ file systems, core artefacts (FSEvents, knowledgeC.db, Biome), launch daemon/agent persistence, timelining, and a full compromised-system capstone. Extends the Windows endpoint and memory tracks to a third OS. Passed at Gold tier.
Microsoft's associate-level SOC certification covering threat detection, investigation, and response across Microsoft Sentinel, Defender XDR, and Defender for Cloud — SIEM/SOAR configuration, KQL-based detection engineering, and incident triage in Azure environments.
- Real-world SIEM alert triage
- Log analysis & correlation
- Malware investigation & IOC identification
- Incident documentation & reporting
- Threat intelligence integration
- Alert classification — true positive / false positive with written justification
- Regex pattern construction with detection-logic explanations
- YARA rule authoring against real indicators of compromise
- Sigma rule writing & tuning with detection logic explanations
- Adversary emulation testing across MITRE ATT&CK TTPs
- Static & dynamic malware analysis
- Sample triage & IOC extraction
- Behavioural analysis in a sandbox
- Malware classification & reporting
- SIEM alert triage & log correlation
- Network forensics & PCAP analysis
- Memory forensics & disk image analysis
- Threat intelligence & IOC attribution
- Incident response & malware investigation
- Memory forensics & volatile data analysis
- Disk image forensics & file recovery
- Malware triage & static analysis
- Threat actor attribution & TI correlation
- Advanced incident response workflows
- Alert triage & log analysis across SOC scenarios
- PCAP investigation & network forensics
- Threat intelligence & IOC correlation
- Incident response workflows
- Defensive reasoning & escalation methodology
- Hypothesis-driven threat hunting framework
- Data acquisition & scoping for a hunt
- Core hunting techniques & methodology
- Countering cognitive bias in investigations
- Hands-on lab practicing the full hunt cycle
- Live Virtual SOC alert queue — Tier 1 through Tier 2 investigations
- Network traffic analysis, email/header analysis, live Windows host triage, SIEM log hunting
- DFIR methodology, timeline construction, playbook-driven investigation
- Capstone incident report — IOC documentation, executive summary, technical analysis, remediations
- Graded, section-by-section manual review — no automated scoring
- Monitoring, triaging & prioritizing security alerts (severity vs. priority)
- Investigating alerts in SIEM — log searching, correlation, detection rules
- Endpoint analysis with EDR — process trees, host & user context, artifacts
- Applying MITRE ATT&CK, Cyber Kill Chain & Pyramid of Pain frameworks
- Brute force, malicious PowerShell, malware, credential dumping & phishing investigations
- Escalation & clear investigation summaries for L2/L3 handover
One real LetsDefend alert per day, triaged out loud on camera. Structured workflow, log correlation, containment decisions — real analyst thinking documented publicly.
 ▶
Full CyberDefenders lab walkthroughs on YouTube — every question answered, every tool and technique explained from scratch. Endpoint forensics, malware analysis, and threat investigation.

Every alert triaged, documented, and mapped to MITRE ATT&CK. Updated daily as part of the Day N of Becoming a SOC Analyst series.
Reusable KQL detection patterns auto-extracted from KC7 lab investigations — write the writeup once, every tagged query promotes itself into a searchable reference. Capability over completion: the queries are the takeaway.
Every technique observed across labs and investigations mapped to MITRE ATT&CK Enterprise. Generated live from documented writeups — no manual curation.
The newest Medium and Hard labs in each discipline, picked automatically as writeups land. 🔒 marks a lab still active on its platform: the writeup is complete but encrypted, and the password is available to recruiters on request.
 DFIRLABS Easy
 ThreatHuntingLabs Hard
 BTLO Hard
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Hard
 ThreatHuntingLabs Medium
 ThreatHuntingLabs Hard
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Hard
 CyberDefenders Hard
 CyberDefenders Medium
 CyberDefenders Medium
All platforms, all labs. Filter by platform, difficulty, or category. Adding new labs weekly.
 ThreatHuntingLabs Guided ThreatHuntingLabs Hard ThreatHuntingLabs Hard ThreatHuntingLabs Medium
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided
 ThreatHuntingLabs Guided CyberDefenders Medium CyberDefenders Medium CyberDefenders Medium
 CyberDefenders Medium BTLO Hard CyberDefenders Hard
 CyberDefenders Hard CyberDefenders Medium
 CyberDefenders Hard
 CyberDefenders Hard
 CyberDefenders Hard
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Easy
 BTLO Medium
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Easy
 BTLO Hard
 BTLO Hard
 BTLO Hard
 BTLO Medium
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Easy
 CyberDefenders Medium
 CyberDefenders Medium CyberDefenders Medium
 CyberDefenders Medium
 BTLO Easy
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Easy
 CyberDefenders Easy
 HackSmarter Easy
 BTLO Medium
 BTLO Hard
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Hard
 BTLO Medium
 BTLO Medium
 CyberDefenders Easy
 BTLO Hard
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 HackSmarter Easy
 TryHackMe Medium
 TryHackMe Easy
 LetsDefend Medium
 CyberDefenders Easy
 CyberDefenders Medium
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
Writeups are complete but locked until these labs officially retire. Reach out if you need the password.
 BTLO Easy
 CyberDefenders Medium
 CyberDefenders Easy
 CyberDefenders Easy
 CyberDefenders Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Easy
 BTLO Hard
 BTLO Easy
 BTLO Hard
 CyberDefenders Medium
 CyberDefenders Easy
 CyberDefenders Medium
 CyberDefenders Medium
 CyberDefenders Medium CyberDefenders Hard
 CyberDefenders Hard
 BTLO Medium
 CyberDefenders Medium
 CyberDefenders Easy
 CyberDefenders Medium
 CyberDefenders Medium
 BTLO Medium
 CyberDefenders Hard
 CyberDefenders Medium
 BTLO Medium CyberDefenders Hard
 CyberDefenders Medium
 BTLO Hard
 CyberDefenders Medium
 BTLO Hard
 CyberDefenders Medium DFIRLABS Easy
 CyberDefenders Medium
 BTLO Medium
 CyberDefenders Easy
 CyberDefenders Hard
 BTLO Hard CyberDefenders Medium CyberDefenders Medium
HTB Sherlocks — DFIR investigations covering endpoint forensics, threat intelligence, network analysis, and memory forensics.
Writeups complete but locked until these sherlocks officially retire. Reach out if you need the password.
Shorter CTF-style challenges. Same platforms, less depth.
 BTLO Easy
 BTLO Medium
 BTLO Easy
 BTLO Easy
 CyberDefenders Easy
 BTLO Easy
 BTLO Easy
 BTLO Medium
 BTLO Medium
 BTLO Medium
 BTLO Easy
 BTLO Medium
 BTLO Easy
 BTLO Medium
 BTLO Easy
 BTLO Medium
 BTLO Easy
 BTLO Hard
 BTLO Easy
 BTLO Easy
- 119 investigations logged & counting
- 103 true positives · 16 false positives
- 95 unique MITRE ATT&CK techniques observed
- Latest: SOC328 — Akira Ransomware IOC's Detected
- 797 commands and growing
- Volatility · Splunk · Wireshark · Zeek
- Linked back to source lab for context
- Auto-extracted from investigation notes
- LetsDefend — 119 alert investigations documented
- TryHackMe — SAL1 certified · SOC Level 1 path
- GitHub — full writeup repository
- Real-time metrics & platform rankings
- BTL1 exam review — preparation & lessons
- Day 100: reflections on daily alert triage
- Not a blog. Just writing.